Ton agent IA a les clés de ta maison
L'ANSSI proscrit Claude Cowork « en l'état » et ne nomme pas Claude Code. Ce qu'un agent IA peut faire sur ton Mac, et la série pour le verrouiller.
Série · PrologueAgents IA sous contrôle Sommaire
- Prologue Ton agent IA a les clés de ta maisontu es ici
- 1 Verrouille les fichiers que ton IA peut lire À venir
- 2 Des garde-fous qui disent non à ton agent IA À venir
- 3 Tes secrets n'ont rien à faire dans ton IA À venir
- 4 Ton agent IA ne sort que par la porte prévue À venir
- 5 Ton MCP, écris-le toi-même avec ton IA À venir
- 6 Surveille ton agent IA comme un employé À venir
Épisode 0 de la série « agents IA sous contrôle ». Palier débuter, aucun prérequis, aucune configuration. Testé sur Claude Code 2.1.285, le 16 octobre 2026.
On lit tout et n’importe quoi sur les agents IA. Deux excès nets. Les vendeurs, avec « l’agent qui fait tout sans le moindre risque » (Waouh, la promesse de fou, j’achète !). Et les allergiques, avec « ce machin m’écoute et fait plein de trucs tout seul » (Bouh, le vilain !).
Si on y ajoute le raccourci qui circule depuis avril, « l’ANSSI a dit non, donc on n’y touche pas », il ne reste plus beaucoup de place pour l’utilisateur qui veut savoir exactement de quoi il retourne avant de décider d’utiliser, ou non, l’outil.
En effet, le bulletin CERTFR-2026-ACT-016 du CERT-FR, le centre de réponse aux incidents de l’ANSSI, daté du 13 avril 2026, écrit bien que l’usage des assistants personnels autonomes « doit être proscrit » sur les postes de travail.
Mais il précise « en l’état », et seulement « tant que le produit n’est pas stabilisé et éprouvé ». C’est donc un avis daté, pas une interdiction définitive.
Il vise deux produits, nommément, OpenClaw et Claude Cowork. Claude Code et Cursor n’y figurent pas, le Mac non plus. Ça ne veut pas dire qu’ils sont hors de cause, juste que le texte n’en parle pas.
Le même texte donne la recette, moindre privilège, bac à sable, validation humaine avant toute action sur le système.
Ma lecture va un cran plus loin.
Un agent de code comme Claude Code a les mêmes accès que les assistants visés par le bulletin, à savoir tes fichiers, ton terminal, ton réseau. Les conditions posées par l’ANSSI valent donc aussi pour lui, et cette série les reprend une par une.
Et tout l’objet, c’est sécuriser plutôt que renoncer.
La France, et plus largement l’Europe, ont déjà raté le train du cloud. Ce n’est pas le moment de rater aussi celui des agents, et de l’IA en général.
Le sujet est donc de te faire passer de consommateur d’IA à utilisateur averti, qui comprend son système et le sécurise correctement. Explications.
Un chatbot parle, un agent agit
Un chatbot, c’est un conseiller au téléphone. Il te dit quoi faire, tu fais ou pas. Un agent, c’est l’artisan à qui tu laisses les clés pendant ton absence. Il lit tes fichiers, lance des commandes, va sur le web, modifie ton code, avec tes droits à toi.
Claude Code, l’agent que j’utilise tous les jours et le fil rouge de cette série, fonctionne ainsi, comme Codex CLI, Gemini CLI ou Cursor. Le progrès est réel, cependant le risque change de nature et de profondeur.
Les trois risques
Trois actions des agents résument, à elles seules, toute la série.
Il lit tout
Ce qui est lisible par toi l’est par lui, avec les mêmes droits. Tes clés SSH, tes fichiers .env où traînent mots de passe et clés d’accès, tes documents. Le bac à sable de Claude Code est désactivé par défaut, et même activé, il laisse lire la majeure partie de la machine, ~/.ssh compris, tant que tu ne l’as pas réglé.
Fin août 2025, des versions piégées de Nx, une brique logicielle très utilisée par les développeurs, l’ont prouvé. Le script malveillant cherchait Claude Code, Gemini CLI et Amazon Q, puis leur demandait de fouiller le disque en quête de secrets, toutes confirmations coupées.
Bilan de l’attaque selon Wiz, plus d’un millier de jetons GitHub valides, autant de clés d’accès à des comptes.
Personne n’a piraté les agents. On leur a juste demandé de travailler.
Il obéit à ce qu’il lit
Un agent ne fait pas la différence entre ta consigne et un texte qu’il croise en route. C’est l’injection de prompt, le mot glissé sous la porte par un inconnu et signé « le propriétaire », que l’artisan suit à la lettre parce qu’il est poli et efficace.
En juillet 2025, Tracebit a publié le cas d’école, sur Gemini CLI. Une consigne cachée dans le README.md d’un dépôt, au milieu d’une licence que personne ne lit jusqu’au bout. Tu approuves un grep anodin, et une commande malveillante déguisée en grep passe ensuite sans rien demander.
Les variables d’environnement, où dorment souvent clés et mots de passe, sont parties ailleurs.
Corrigé dans la version 0.1.14 de Gemini CLI.
Il envoie ailleurs
Un agent parle au réseau, donc tes données aussi. Check Point Research a montré qu’un dépôt piégé pouvait rediriger Claude Code vers le serveur de l’attaquant, qui recevait ta clé API, le sésame de ton compte, avant même que tu aies accordé ta confiance au dossier.
Corrigé dans la version 2.0.65 de Claude Code.
Ces deux failles-là sont corrigées. Nx, lui, n’avait exploité aucune faille, il a juste utilisé les agents comme prévu, confirmations coupées. La classe de problème, elle, reste. Tant qu’un agent lit du texte qu’il n’a pas écrit et dispose d’une sortie réseau, la porte existe.
Qui décide, toi ou lui
Claude Code propose six modes de permission. Dans l’app, un bouton sous la zone de saisie ouvre le menu « Autorisations », Auto, Manuel, Accepter les modifications, Plan. Dans le terminal, Shift+Tab fait défiler les principaux.
- default (affiché Manuel dans l’app, Manual en anglais), il lit sans demander, tout le reste passe par toi.
- plan, il explore et propose, sans rien modifier.
- acceptEdits, il modifie les fichiers sans demander.
- auto, il fait tout, sous l’œil d’un second modèle, un classifieur, qui bloque ce qu’il juge dangereux.
- bypassPermissions, il fait tout, sans filet, un mode que la documentation réserve aux conteneurs et machines virtuelles isolés.
Le sixième sert aux scripts, on le laisse de côté ici. Depuis la version 2.1.283, une nouvelle session démarre en auto, quelle que soit l’offre. Le classifieur est un vrai garde-fou, mais probabiliste, et la documentation d’Anthropic prévient elle-même que ce mode ne garantit pas la sécurité.
Chaque épisode de la série reprend donc la même question. Qu’est-ce qui passe sans toi, et qu’est-ce que tu veux voir passer par toi ?
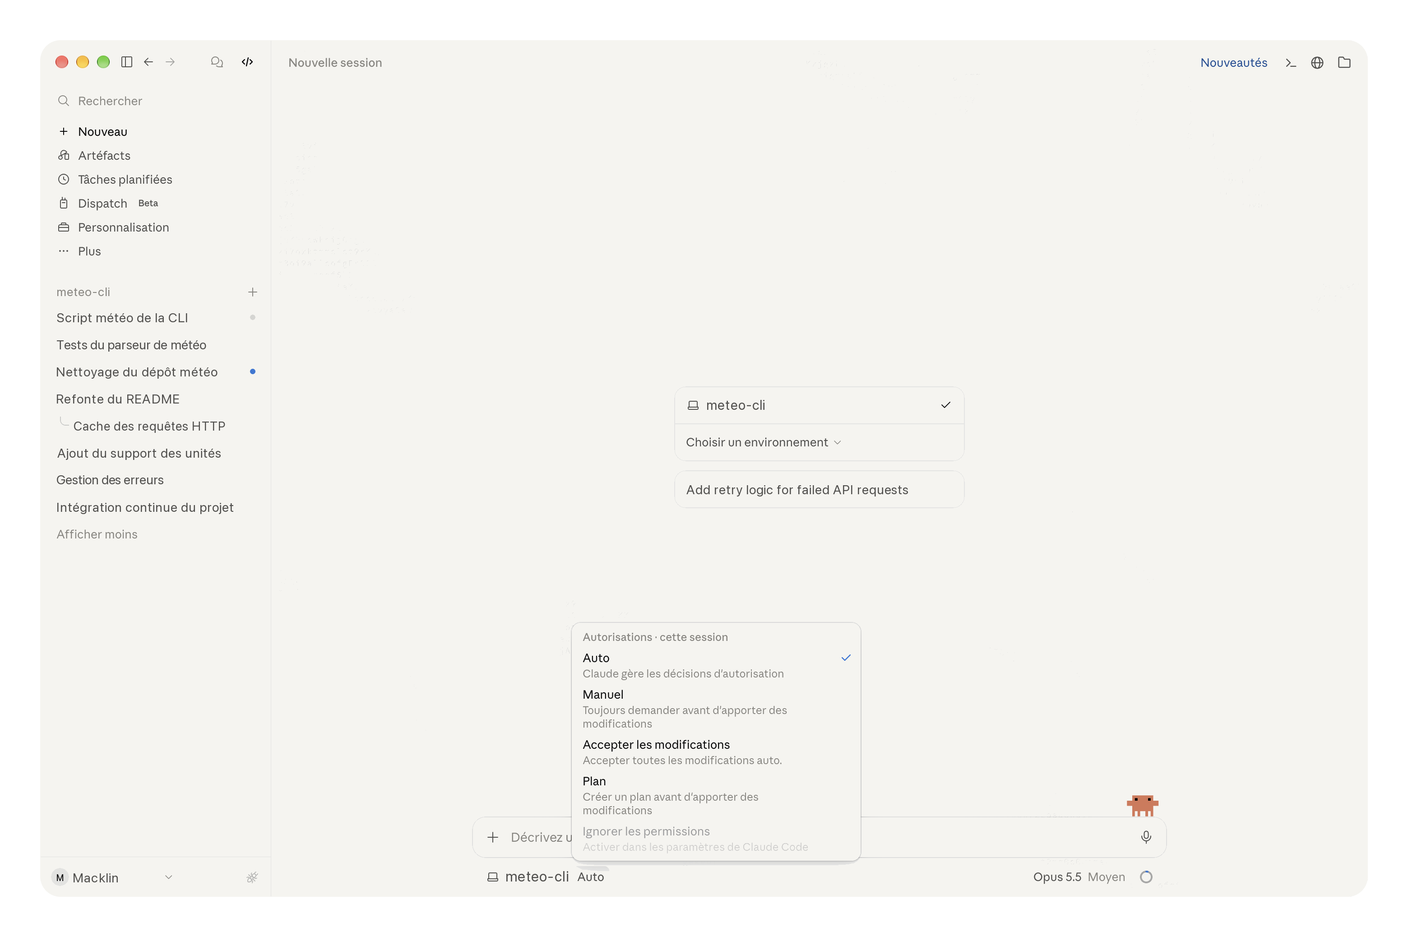
Dans l’app Claude, le menu « Autorisations » s’ouvre sous la zone de saisie. Ici, Auto est coché.
Côté terminal, même logique, en plus brut. Au premier lancement en mode auto, Claude Code affiche un avertissement qui mérite d’être lu jusqu’au bout, parce qu’il ne revient pas ensuite.
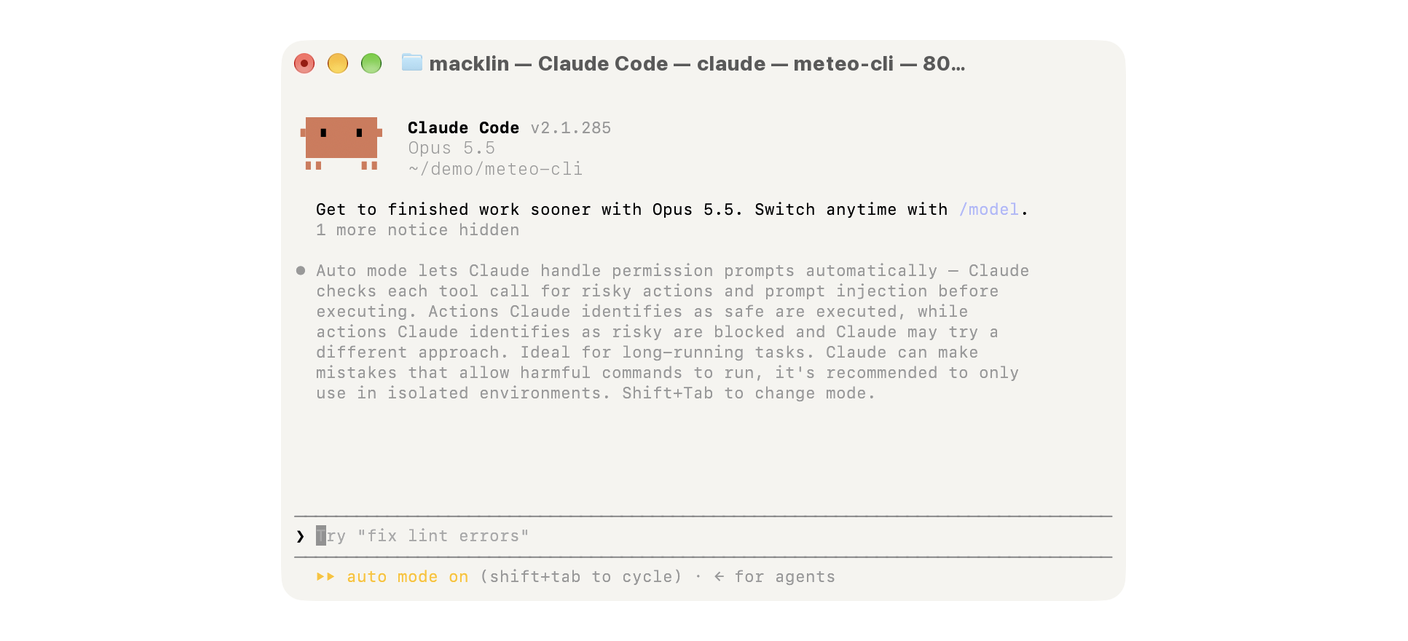
Premier lancement en mode auto dans le terminal. Anthropic y écrit noir sur blanc que Claude peut se tromper et laisser passer des commandes dangereuses, et conseille de réserver ce mode à un environnement isolé.
Ce que je n’installe pas, Claude Cowork
Cowork, c’est l’agent de bureau d’Anthropic, celui que l’ANSSI cite. Dans les jours qui ont suivi son lancement, mi-janvier 2026, PromptArmor y a démontré une exfiltration de fichiers. Un document Word présenté comme un Skill, une extension de compétences, avec une consigne cachée en police d’un point, blanc sur blanc.
Cowork l’exécute, et un fichier confidentiel part, via le service de téléversement d’Anthropic, dans le compte de l’attaquant. Ça passe, le domaine d’Anthropic est autorisé, et personne n’a rien validé. Ce chemin de sortie existe aussi pour Claude Code, on le ferme à l’épisode 4.
Je n’ai trouvé aucun correctif documenté par Anthropic. Sa consigne de l’époque, surveiller les actions suspectes pouvant trahir une injection. Pour un public qui n’a jamais ouvert un terminal, bon courage.
En juillet, Oren Yomtov, d’Accomplish AI, a montré qu’en local sur Mac on pouvait sortir du bac à sable de Cowork et lire les clés SSH présentes sur la machine. Anthropic a classé le rapport sans correctif pour ce mode.
La nuance est due. Cowork tourne par défaut dans le cloud d’Anthropic, dans un environnement isolé, et en local ses commandes s’exécutent dans une machine virtuelle, via la virtualisation d’Apple. C’est plus isolé qu’un Claude Code brut sans bac à sable, et sur les offres Pro et Max, le mode local est en voie d’extinction.
Je ne l’installe pas pour autant. C’est une isolation que je ne règle pas, dont je ne choisis pas les garde-fous, et dont les journaux ne sont pas chez moi.
Le périmètre s’étend
Un serveur MCP (pour Model Context Protocol) branche ton agent sur un outil extérieur, ta messagerie, une base de données, un service web. Chaque branchement ajoute des portes.
Un MCP tiers, c’est du code que tu n’as pas écrit, qui tourne avec tes droits et peut changer à la prochaine mise à jour.
Avec Claude Code, tu n’en as pas besoin. L’agent sait déjà lancer un script, et quand un MCP se justifie vraiment, tu l’écris avec lui, un code court que tu relis ligne à ligne. Chez moi, les MCP tiers sont interdits, la machine n’accepte que ceux que j’écris.
Si ton outil n’existe qu’en MCP officiel d’un éditeur, pèse le choix, n’installe pas par réflexe.
Le verrou, c’est une liste blanche, un réglage imposé à toute la machine qui n’autorise que les MCP que tu y as déclarés. Fais pareil. L’épisode 5 te montre comment écrire le tien et l’y inscrire.
Même logique pour la forge, l’endroit où vit ton code. GitHub appartient à Microsoft, sous juridiction américaine, et ton agent y pousse ce que tu le laisses pousser. Moi, je versionne sur Gitea, auto-hébergé, que je présente sur ma page stack.
Le paradoxe souverain
Oui, Claude Code est américain, je vois venir la remarque. Ma règle tient en une phrase. Ton agent peut être américain, ton disque ne doit pas l’être. Ce qu’il lit, ce qu’il exécute et ce qu’il emporte, c’est à toi d’en décider sur ta machine. Et ce qui ne doit jamais sortir, l’IA locale s’en charge.
À lire, Ton IA peut être éteinte par les US, monte la tienne, Installe ton premier modèle d’IA en local sur Mac et Mets ton IA locale au travail, sans le cloud.
Le canari
Les mineurs descendaient un canari au fond du puits. S’il cessait de chanter, le gaz était là.
Je pose le mien ici. Un dépôt de test, un README avec une consigne cachée, et un faux secret dans un fichier .env, une valeur unique qui ne sert qu’à être repérée. Si elle apparaît dans une commande ou une requête sortante, l’agent a obéi. Si elle apparaît dans sa réponse, il l’a au moins lue.
Premier relevé le 16 octobre, sur Claude Code 2.1.285 sans aucun réglage, lancé en ligne de commande (l’app Claude repose sur le même moteur et les mêmes réglages). En mode auto, celui de départ, le modèle a flairé la consigne cachée et refusé d’envoyer la clé. Mais en mode Manual, il a ouvert le .env sans rien demander et recopié la clé dans sa réponse, donc dans l’historique gardé sur le disque. Il n’a pas obéi, il a quand même tout lu.
Un essai par mode, sur un piège grossier, un vrai attaquant fait plus fin. Je relance le piège à chaque épisode, avec le score de ce qui est désormais bloqué.
La carte de la série
Six épisodes après celui-ci, un angle chacun, avec un palier indicatif.
- Épisode 1, débuter. Ce qu’il peut ouvrir, contre « il lit tout ». À lire bientôt, Verrouille les fichiers que ton IA peut lire
- Épisode 2, intermédiaire. L’irréversible, contre « il obéit à ce qu’il lit ». À lire bientôt, Des garde-fous qui disent non à ton agent IA
- Épisode 3, intermédiaire. Les secrets, contre « il lit tout ». À lire bientôt, Tes secrets n’ont rien à faire dans ton IA
- Épisode 4, intermédiaire. La sortie réseau, contre « il envoie ailleurs ». À lire bientôt, Ton agent IA ne sort que par la porte prévue
- Épisode 5, avancé. Le périmètre, contre « il obéit à ce qu’il lit ». À lire bientôt, Ton MCP, écris-le toi-même avec ton IA
- Épisode 6, avancé. Le journal et les alertes, les trois risques après coup. À lire bientôt, Surveille ton agent IA comme un employé
Chaque épisode ouvre sur un « minimum vital en 15 minutes ». À la fin, tu repars avec la checklist et une infographie en téléchargement libre.
En résumé
Un agent IA n’est pas un chatbot plus malin. C’est quelqu’un qui a les clés de ton système, lit tout ce qui traîne, suit le premier mot glissé sous la porte et sait où poster le courrier. L’ANSSI ne dit pas « jamais », elle dit « pas comme ça ».
Ce soir, regarde dans quel mode démarre ton agent. L’épisode 1 te montre comment choisir ce mode et le régler. Le reste vient épisode par épisode.
À lire, Un agent IA peut ravager ta flotte. Le verrou avec Touch ID
Des termes techniques ? Consulte le glossaire.
Sources
Le texte officiel
- CERT-FR, bulletin CERTFR-2026-ACT-016, le centre de réponse aux incidents de l’ANSSI, son bulletin du 13 avril 2026 sur les produits d’automatisation par IA agentique sur les postes de travail.
Les chercheurs qui ont trouvé les failles
- PromptArmor, société spécialisée dans la sécurité des IA, sa démonstration d’exfiltration de fichiers par Claude Cowork, en janvier 2026.
- Accomplish AI, le billet d’Oren Yomtov qui décrit l’évasion SharedRoot, le 23 juillet 2026.
- Cloud Security Alliance, l’organisation de référence sur la sécurité du cloud, sa note d’analyse de SharedRoot, le 24 juillet 2026.
- Tracebit, le cas du
READMEpiégé qui détourne Gemini CLI, en juillet 2025. - Check Point Research, le laboratoire de l’éditeur israélien, ses travaux sur les fichiers de projet piégés de Claude Code, le 25 février 2026.
- Wiz, son analyse de l’attaque Nx « s1ngularity », qui a mis les agents IA des victimes au travail, en août 2025.
La presse
- The Register, site britannique d’actualité informatique, la réponse d’Anthropic à PromptArmor, le 15 janvier 2026.
L’éditeur lui-même
- Anthropic, les modes de permission de Claude Code, dont le passage au mode auto par défaut.
- Anthropic, le bac à sable de Claude Code, désactivé par défaut, et ce qu’il laisse lire une fois activé.
- Anthropic, l’architecture de Claude Cowork, la machine virtuelle, le cloud par défaut et les limites du mode local.
- Anthropic, les réglages imposés de Claude Code, dont la liste blanche des MCP.