L'antivirus seul ne protège plus ton Mac, voici la solution
Un antivirus reconnaît ce qu'il connaît, les attaques Mac de 2026 passent à côté. Détecter, filtrer l'exécution, contrôler la sortie, le trio qui tient.
Début juillet 2026, des utilisateurs installent une app nommée Werkbit, signée et notarisée par Apple. Gatekeeper la laisse passer sans un mot.
C’est CrashStealer, un voleur de mots de passe, de trousseau et de portefeuilles crypto déguisé en outil de rapport de crash. Après coup, Apple a révoqué ses identifiants de signature, d’après la presse spécialisée.
Quel antivirus aurait arrêté ça ?
La réponse gêne. Aucun, tant qu’il n’avait pas sa photo.
Jamf l’avait repéré dès mai. Mais un antivirus ne reconnaît que ce qu’il connaît déjà, et le tampon d’Apple ne juge pas l’honnêteté d’une app neuve. Le problème n’est pas le choix de l’antivirus, c’est l’idée qu’un antivirus seul suffit.
Trois métiers, donc, tenus par trois gardes.
XProtect, l’antivirus, ou un autre, le vigile qui reconnaît les têtes connues.
Santa, le videur, qui ne laisse entrer que ceux sur la liste, même en costume signé Apple.
Little Snitch, le douanier, qui ne laisse rien sortir sans contrôle de l’autorisation accordée.
Les deux derniers, tu les connais déjà.
Pourquoi l’antivirus seul est dépassé
Un antivirus fonctionne comme un avis de recherche. Il compare chaque fichier à une liste de logiciels malveillants déjà identifiés, et il bloque ce qui correspond. Contre une menace connue, c’est efficace. Contre une menace qui n’est pas encore sur l’affiche, il ne détecte rien.
Les attaques Mac de 2025 et 2026 exploitent précisément ce trou, de trois façons.
- L’app signée et notarisée. CrashStealer n’est pas un cas isolé. Les campagnes de BlueNoroff, le groupe nord-coréen qui vise la finance et la crypto, ont elles aussi livré des apps signées et notarisées. Apple l’écrit dans sa propre documentation, la notarisation recherche les logiciels malveillants connus. Juger l’intention d’une app neuve, ce n’est pas son travail.
- ClickFix, l’attaque où c’est toi qui cliques. Une fausse vérification « je ne suis pas un robot » te demande de copier une commande dans le Terminal. Tu la colles, elle télécharge un voleur de données. Microsoft a documenté de nouvelles vagues en mai puis en août 2026, et une variante passe même par Script Editor pour esquiver l’avertissement du Terminal, on l’a couverte en radar.
- La fausse mise à jour. Un faux client Zoom, un correctif prétendument urgent, au milieu d’un appel qui a l’air parfaitement normal. C’est le scénario de campagnes nord-coréennes liées à BlueNoroff, qui peuvent aller jusqu’à vider ton trousseau.
Côté volume, un nom écrase les autres, AMOS, alias Atomic Stealer, livré le plus souvent par ClickFix ou par de fausses mises à jour. D’après Sophos, il a représenté près de 40 % des mises à jour de protection macOS de l’éditeur en 2025, plus du double de n’importe quelle autre famille. Il sait même s’en prendre à tes sessions d’IA.
Aucun outil ne bloque le geste ClickFix lui-même, ni XProtect, ni Intego, ni Bitdefender, ni Santa. La commande tourne dans le Terminal, un programme légitime que tu as ouvert toi-même. Les outils ne peuvent intervenir qu’après, sur ce qu’elle télécharge, dépose ou tente d’envoyer.
La bonne question n’est donc plus « quel antivirus ? ». C’est « que se passe-t-il quand l’antivirus rate son coup ? ».
Les critères qui comptent
Des outils qui ne font pas le même métier se jugent sur une grille commune, en cinq points.
- Ce que l’outil arrête vraiment, face aux trois vecteurs ci-dessus, et à quel moment.
- Ce qu’il ajoute comme risque, car un logiciel de sécurité tourne avec des privilèges élevés.
- Le coût, en argent et en temps.
- Ce qu’il te demande de savoir faire, installer une fois et oublier, ou entretenir des règles.
- La friction au quotidien, parce qu’un outil désactivé au bout d’une semaine ne protège plus personne.
Je laisse de côté les solutions d’entreprise, qui relèvent du SIEM, et le Lockdown Mode d’Apple, pensé pour les cibles de logiciels espions d’État, qui a son propre article.
Première couche, le vigile qui reconnaît les têtes
Le vigile, c’est la détection. Il a les photos des fauteurs de troubles connus et il les arrête à l’entrée. Trois candidats se disputent le poste.
XProtect, le vigile maison
XProtect est déjà sur ton Mac, gratuit, activé, et il ne te demande rien. Il examine les fichiers au téléchargement et au premier lancement, avec des règles fournies par Apple, et son module XProtect Remediator repasse en tâche de fond pour retirer les familles connues. Apple le met à jour en silence, comme on l’a vu après l’incident TanStack.
Sa faiblesse, c’est le rythme. Howard Oakley, l’auteur de The Eclectic Light Company, qui suit XProtect de près depuis des années, a relevé des écarts de 30 à 126 jours entre deux mises à jour de XProtect Remediator. Le 9 juillet, il comptait 142 jours sans nouvelle version depuis celle du 17 février, du jamais vu selon lui, et la suivante n’est arrivée que le 18 septembre.
C’est une source unique, Apple ne publiant aucun journal daté, mais c’est un suivi sérieux.
Et ne compte pas sur les mises à jour de macOS pour combler le trou. Remediator suit son propre canal, en tâche de fond, et plusieurs versions de macOS sont sorties pendant ces 142 jours, sans le faire bouger d’un cran. Apple, elle, ne dit rien, ni sur le rythme ni sur le contenu.
Le vigile maison est fiable, mais pas toujours réveillé.
À lire, Ton Mac a été patché par XProtect à ton insu, c’est pour ton bien
XProtect ne figure dans aucun classement de labo, ni en bien ni en mal. Les labos testent des produits qu’on installe, pas les protections du système. Pas de note ne veut pas dire mauvaise note pour autant.
Intego, le vigile qu’on paie
Intego est l’antivirus historique du Mac, fondé en France en 1997, propriété depuis 2018 de Kape Technologies, le groupe qui possède aussi ExpressVPN et CyberGhost. Un fait d’actionnariat, pas une accusation. L’entrée de gamme, Essential (antivirus et pare-feu), coûte 26,24 € la première année pour un Mac, puis 34,99 € par an. La formule testée par le labo, Complete, qui ajoute nettoyage, VPN et un iPhone, passe de 51,99 € à 79,99 € au renouvellement (tarifs au 24/09/26).
Sur le papier, son avantage sur XProtect, c’est la réactivité, l’éditeur publie très régulièrement sur les nouvelles variantes d’AMOS. Les résultats indépendants refroidissent l’enthousiasme. Au test Mac 2026 d’AV-Comparatives, Intego ONE Complete détecte 96,7 % des logiciels malveillants Mac, le score le plus bas des neuf produits testés, quand la plupart dépassent 99 %.
Et il y a le revers de tout logiciel de sécurité. Intego réclame l’accès complet au disque pour lire ta messagerie, Safari et tes fichiers. En février 2026, la faille CVE-2026-26225 a touché Intego Personal Backup, le logiciel de sauvegarde de l’éditeur, et permettait à un attaquant déjà présent sur la machine d’obtenir les droits root, le niveau le plus élevé du système. En recrutant ce vigile, tu as aussi percé une porte de service.
Bitdefender, le vigile européen
Bitdefender est un éditeur roumain, fondé en 2001 et installé à Bucarest, donc soumis au droit européen, RGPD compris. Les labos testent son moteur Mac, Bitdefender Antivirus for Mac, mais le site français ne le vend pas seul. Il le vend en suite multi-appareils, et l’entrée de gamme pour un Mac, Total Security, coûte 49,99 € la première année pour cinq appareils, puis 94,99 € au renouvellement, presque le double (tarifs au 24/09/26).
C’est le vigile payant qui a ses notes chez les deux labos de référence. Au même test d’AV-Comparatives, il détecte 99,0 % des logiciels malveillants Mac, sans aucun faux positif. Chez AV-TEST, au cycle de juin 2026, il obtient 18 sur 18, la note maximale en protection, en performance et en facilité d’usage. Il reste un vigile, qui ne reconnaît que les têtes connues.
Côté risque, il demande lui aussi l’accès complet au disque, avec une extension système et un compte en ligne pour activer la licence. Aucune faille récente n’est recensée sur sa version Mac grand public (celles de 2023 à 2025 visaient Windows), ce qui ne prouve pas qu’il n’y en a pas. Le VPN illimité n’arrive qu’avec la formule Premium, plus chère.
Le verdict du vigile
Pour la majorité des utilisateurs, XProtect à jour tient le poste de vigile, sans coût, sans compte, sans composant tiers qui tourne avec des privilèges. C’est ce que je recommande, et c’est ce que j’utilise au quotidien.
Si tu veux un autre produit, parce que tu gères un parc mixte Mac et Windows ou qu’on t’impose un antivirus externe, c’est Bitdefender que je recommande. Mais rappelle-toi, aucun vigile, gratuit ou payant, n’arrête une tête dont il n’a pas encore la photo.
Deuxième couche, le videur qui ne lit que la liste
Le videur ne cherche pas les fauteurs de troubles. Il tient une liste d’invités, et celui qui n’y figure pas reste dehors, même en costume impeccable, même avec un badge signé Apple. C’est exactement le rôle de Santa.
Santa renverse la logique de l’antivirus. Au lieu d’une liste noire de menaces, une liste d’autorisation. Tu indiques quelles applications ont le droit de s’exécuter, par éditeur ou par application précise, et tout le reste est refusé au lancement. L’outil est gratuit, open source, créé par Google pour ses propres Mac et repris par North Pole Security, la société de ses auteurs d’origine.
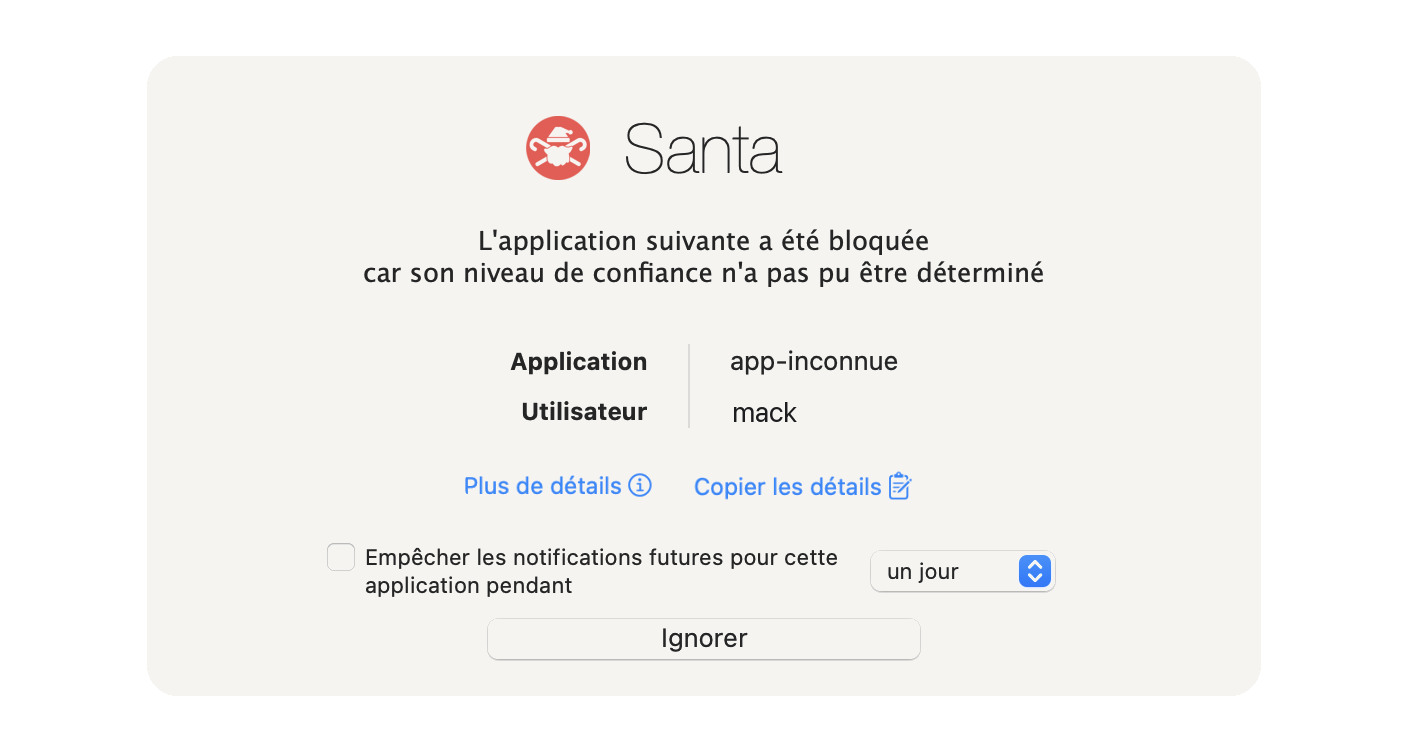
Reprends CrashStealer. Signé, notarisé, et pas sur ta liste. Face à Santa verrouillé, il aurait donc été refusé au lancement sans que personne n’ait eu besoin de le reconnaître comme malveillant.
Plus simple qu’on ne le dit
Santa passe pour un outil de grande entreprise. Chez toi, en usage individuel, la mise en place se révèle simple, en trois temps.
- L’observation. Santa démarre en mode Monitor. Il note tout ce qui s’exécute, sans rien bloquer, pendant que tu travailles normalement. Tu obtiens le registre des entrées de ton Mac, ou de tes Mac si tu en as plusieurs.
- Le verrouillage. Une fois l’observation bien faite, tu passes en mode Lockdown. Un petit suivi au départ suffit, le temps de repérer l’outil que tu avais oublié d’autoriser. Ça ne dure pas.
- Les autorisations au fil de l’eau. Ensuite, chaque logiciel que tu installes demande sa règle. Une commande, et il rejoint la liste.
Deux précisions pour ne pas te surprendre. À l’installation, macOS te demande d’approuver toi-même l’extension système et l’accès complet au disque. Et le verrouillage s’active par un profil de configuration, pas par un simple réglage. C’est justement pour qu’un logiciel malveillant ne puisse pas le désactiver dans ton dos. Au passage, le mode Lockdown de Santa n’a rien à voir avec le Lockdown Mode d’Apple.
Oui, Santa réclame des privilèges du même ordre qu’Intego. La différence, c’est un outil open source, au code public, qui ne fait qu’une chose. Aucune faille récente n’est recensée à son sujet, avec la même réserve que pour Bitdefender.
La limite du videur est connue. Santa juge le programme qui s’exécute, pas ce qu’on lui fait faire. Un script lancé par bash, python3 ou osascript lui échappe, parce que c’est l’interpréteur qui est contrôlé, et que tu l’as autorisé. On y revient plus bas.
À lire, Santa sur tes Mac, le binaire non invité reste à la porte
Troisième couche, le douanier à la sortie
Admettons le pire. Un voleur est passé et a raflé ton trousseau. Il lui reste une étape incontournable, faire sortir son butin.
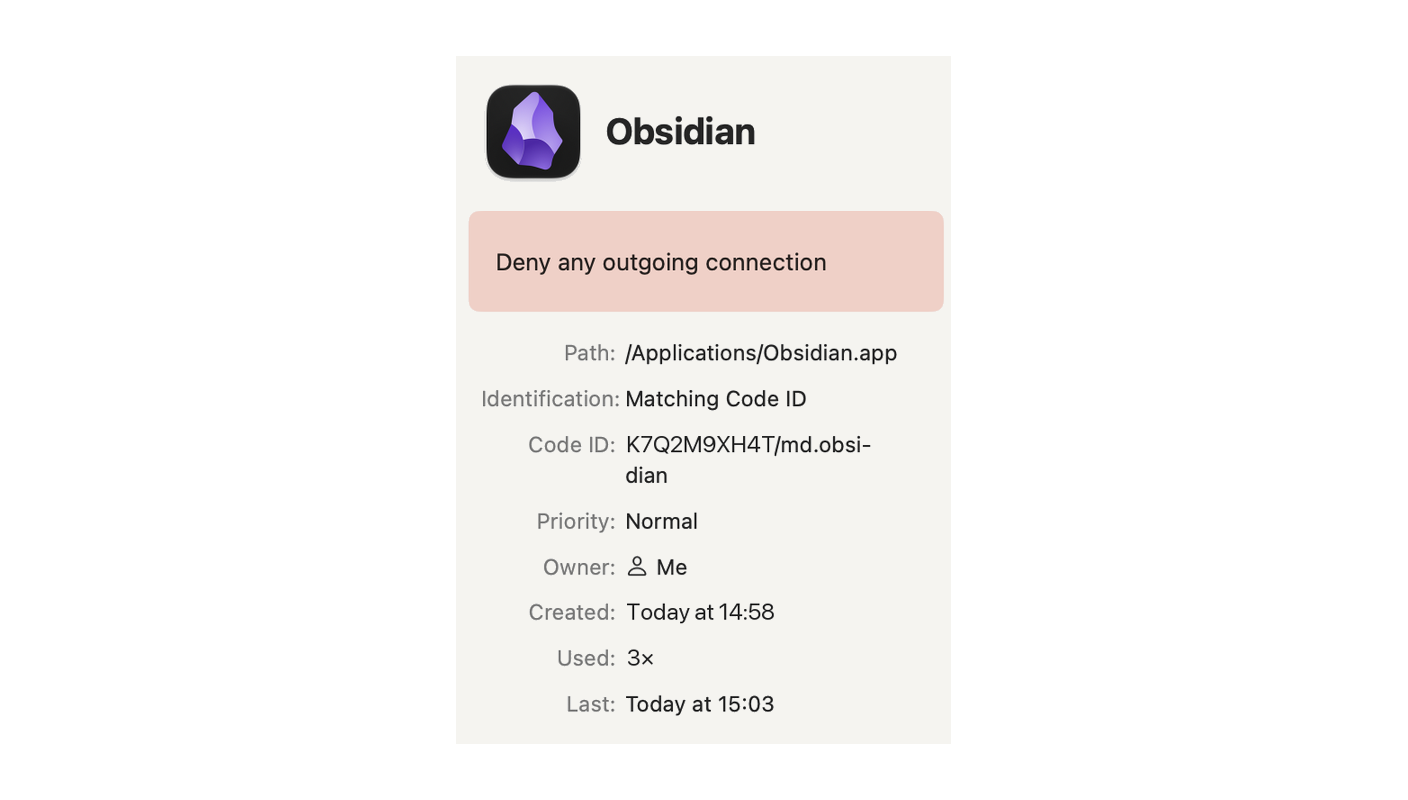
C’est le poste du douanier. Un pare-feu sortant comme Little Snitch ou LuLu intercepte chaque connexion qu’une application tente vers Internet, et te demande ton avis la première fois qu’elle veut joindre une destination inconnue.
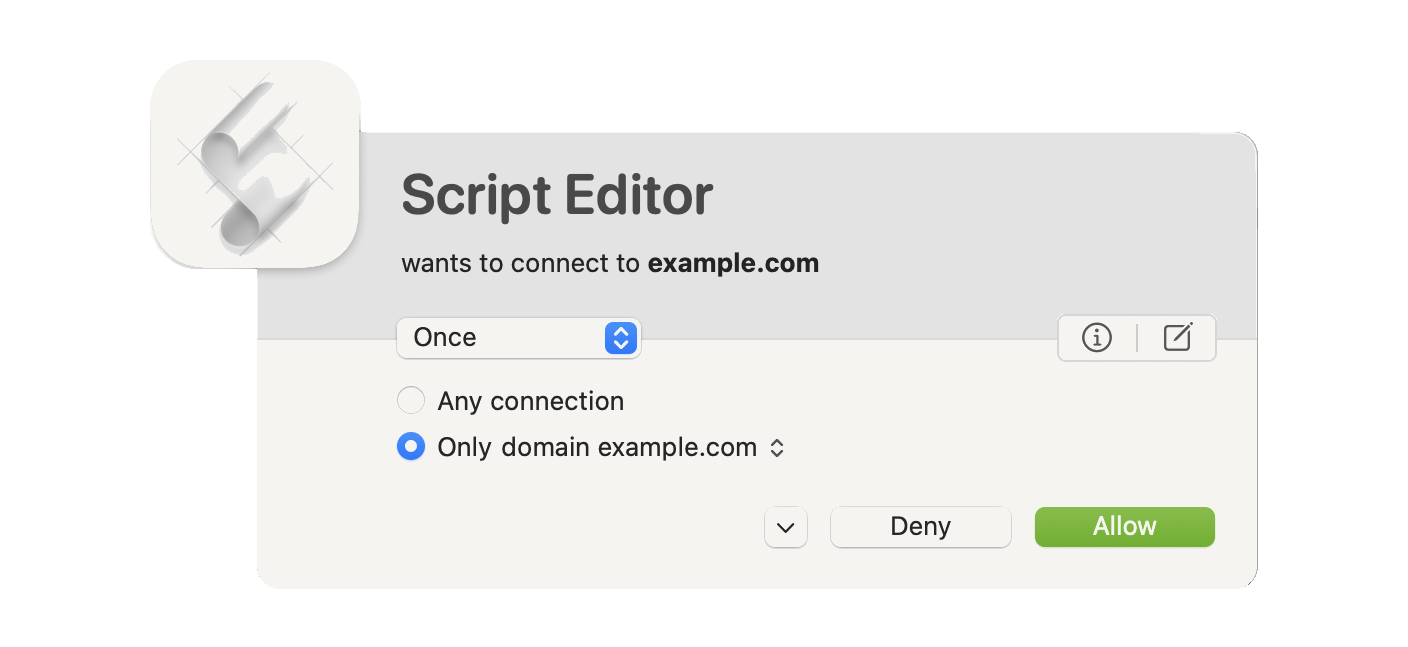
AMOS expédie ses données par une simple requête web vers un serveur dont l’adresse est inscrite en dur, d’après plusieurs analyses techniques. Un douanier qui alerte au premier contact peut intercepter cette tentative, si tu refuses.
Je dis bien « peut ». Aucun cas publié ne documente un vol stoppé en conditions réelles par Little Snitch ou LuLu. Il existe en revanche un indice parlant. En avril 2026, un billet publié par Objective-See décrit un voleur macOS diffusé via ClickFix qui tente de tuer Little Snitch et LuLu avant de rafler ses données. Ce n’est pas une preuve d’efficacité. Mais un malware prend rarement la peine de neutraliser un outil qui ne le gêne pas.
Little Snitch ou LuLu
Même métier, pas la même efficacité. Little Snitch coûte 59 €, une licence perpétuelle valable sur tous tes Mac. Il intègre le DNS chiffré, affiche la carte du trafic en direct, change tout seul de profil selon le réseau et offre une gestion fine des règles. Une équipe viennoise le fait évoluer depuis 2003. À ce prix-là, si comme moi tu as plusieurs Mac, c’est une affaire.
LuLu est gratuit et open source, plus sobre, porté par la petite fondation d’un chercheur, sans éditeur commercial derrière. Il fait le travail de base, mais sans DNS chiffré, avec un moniteur réseau plus rudimentaire et sans carte du trafic, et une panne silencieuse a déjà été signalée (voir plus bas). Bien pour découvrir le principe, moins pour tenir la douane au quotidien. Choisis l’un des deux, pas les deux à la fois.
Les angles morts du douanier
Trois limites valent pour les deux outils, la quatrième ne concerne que LuLu.
- Lui aussi tourne avec des privilèges. Little Snitch et LuLu passent par une extension système réseau que tu approuves à l’installation.
- Tout ne passe pas par la douane. Objective-See le reconnaît dans la documentation de LuLu, une partie du trafic réseau n’emprunte pas les extensions réseau et reste invisible pour ces outils. Little Snitch s’appuie sur le même mécanisme d’Apple et partage cette limite.
- La fatigue d’alerte. Les premiers jours, les demandes pleuvent. Le vrai danger, c’est de prendre l’habitude de cliquer « autoriser » sans lire.
- Côté LuLu, la panne qui ne se voit pas. Un signalement sur GitHub décrit LuLu 4.2.1 sous macOS Tahoe 26.2, filtre affiché comme actif, extension jamais lancée, aucune erreur visible. En cause selon son développeur, un vieux fichier de règles corrompu que LuLu n’arrivait pas à lire. Retiens le réflexe, après chaque mise à jour de macOS comme de ton pare-feu, vérifie que ton douanier est bien à son poste.
À lire, Little Snitch vs LuLu, quel pare-feu sortant pour ton Mac
Le trou entre les couches, les interpréteurs
Un voleur n’a pas toujours besoin d’apporter son propre programme. Il peut détourner ceux qui sont déjà là. curl pour télécharger et envoyer, osascript pour piloter le système en AppleScript, un shell comme zsh pour enchaîner le tout. Ce sont des outils fournis avec macOS, légitimes, que Santa laisse tourner.
Dans un cas analysé par Sophos, c’est justement un curl qui emporte l’archive volée par AMOS. Et si ton pare-feu autorise largement curl à sortir, parce qu’un de tes outils en a besoin, le voleur profite du même laissez-passer.
La parade tient en un principe de douane. Les interpréteurs n’ont pas le droit de sortir, sauf vers tes propres machines. Dans Little Snitch ou LuLu, tu écris une règle qui vise un outil précis, curl, osascript ou un shell, et qui n’autorise sa sortie que vers les adresses que tu contrôles, ton NAS, ton serveur personnel, ta box. Tout le reste est refusé.
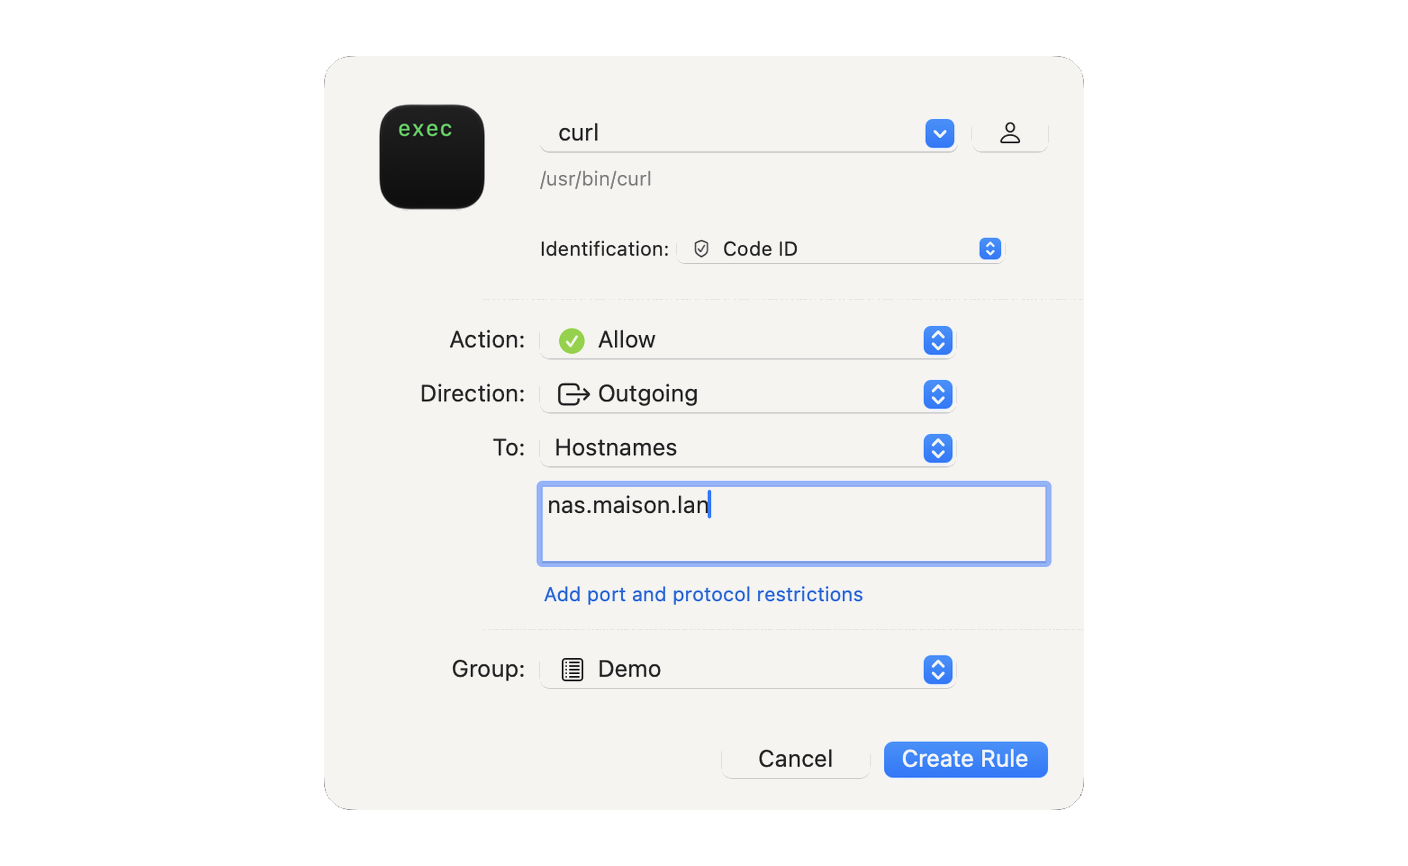
Un voleur qui détourne curl pour expédier ton trousseau vers un serveur inconnu tombe alors sur un mur, même s’il a berné le videur. Et la commande ClickFix typique, qui commence par un curl vers le serveur de l’attaquant, se casserait les dents dès le téléchargement.
Compte un peu de réglage au départ, le temps de repérer quels outils légitimes passent par ces interpréteurs pour sortir, et de leur ouvrir uniquement la destination qui leur sert.
Ma recommandation
La combinaison que je recommande, sans aller jusqu’au SIEM, réservé aux structures plus grosses, tient en trois outils. XProtect à jour pour détecter, Santa pour contrôler l’exécution, Little Snitch pour contrôler la sortie. Un vigile gratuit, un videur gratuit, un douanier à 59 €.
Selon ton profil, l’ordre d’arrivée change.
Si tu débutes. Garde macOS à jour, XProtect suit, et passe les réglages privacy de base. Installe Santa en observation, gratuit, il ne bloque rien tant que tu ne l’as pas décidé. Ajoute ensuite Little Snitch ou LuLu, et tu vois enfin qui parle à qui depuis ton Mac.
Si tu es indépendant ou petite structure, avec des données clients sur ton Mac. Les trois couches complètes, avec Little Snitch pour sa finesse de règles. C’est le meilleur rapport entre protection et effort que je connaisse sur Mac.
Si tu gères un parc mixte Mac et Windows, ou si un client t’impose un antivirus. Ajoute un antivirus commercial comme vigile supplémentaire, choisi sur des tests Mac indépendants et publiés. Bitdefender fait l’affaire, Intego est noté plus bas. Mais ne le laisse jamais seul en poste.
Ce que je déconseille, c’est de payer un abonnement antivirus en pensant avoir réglé la question. Face à l’app notarisée, à ClickFix et à la fausse mise à jour, il arrive souvent après coup.
En résumé
Un antivirus, gratuit ou payant, pose une seule question, « est-ce que je reconnais ce fichier ? ». Les attaques Mac de 2026 sont construites pour que la réponse soit non, signées, notarisées, ou lancées de tes propres mains. Le videur et le douanier posent deux autres questions, « est-il sur la liste ? » et « a-t-il le droit de sortir ? », et ce sont elles qui tiennent quand la première échoue.
Concrètement, cette semaine.
- Mets macOS à jour, XProtect suit le mouvement.
- Installe Santa en observation, puis verrouille quand la liste est propre.
- Installe Little Snitch ou LuLu et regarde, quelques jours durant, qui sort de ton Mac.
Trois gardes bien placés ne font pas encore une salle de contrôle. Chacun voit sa part, aucun ne relie les événements entre eux. Le jour où tu veux qu’un blocage Santa suivi d’une connexion suspecte devienne une seule alerte lisible, c’est le travail d’un SIEM, et il se monte chez toi.
Sources
Pour vérifier par toi-même, les rapports primaires plutôt que les forums de seconde main.
Les labos indépendants
- AV-Comparatives, Mac Security Test & Review 2026, labo autrichien à la méthodologie publiée, d’où viennent les scores d’Intego et de Bitdefender
- AV-TEST, protection macOS grand public, l’autre labo de référence, et le 18 sur 18 de Bitdefender en juin 2026
Apple et le suivi de ses protections
- Apple, Learn how Notarization scans for malware, ce que le tampon d’Apple vérifie, et ce qu’il ne vérifie pas
- Howard Oakley, Is malware protection changing?, l’auteur de The Eclectic Light Company et les 142 jours sans mise à jour de XProtect Remediator
- Howard Oakley, Apple has released an update to XProtect Remediator, la mise à jour du 18 septembre qui clôt la longue pause
Les analyses de menaces
- Jamf Threat Labs, CrashStealer, l’analyse de référence du malware notarisé
- SentinelLabs, BlueNoroff Hidden Risk, le groupe nord-coréen et ses apps notarisées
- Microsoft Security Blog, les vagues ClickFix sur Mac du 6 mai 2026 et du 5 août 2026
- Sophos, Why AMOS matters, le poids d’AMOS dans les menaces Mac de 2025
- Objective-See, Catching macOS Stealers in the Wild, le voleur qui tente de tuer les pare-feu sortants
Les failles et signalements
- CVE-2026-26225 sur OpenCVE, la faille d’Intego Personal Backup
- LuLu, issue GitHub #825, le filtre affiché actif qui ne filtre rien sous Tahoe 26.2
Les éditeurs cités
- Intego, tarifs relevés le 24 septembre 2026
- Bitdefender Total Security, tarifs relevés le 24 septembre 2026