Ton IA parle aux régies pub, coupe son micro
Une étude IMDEA a mesuré neuf assistants IA. Adresse, titre, parfois ton message partent chez Meta, TikTok ou Google. Ce qui fuit, et la parade sur Mac.
Tu as accepté les cookies sans lire. Meta a reçu le titre de ta conversation avec Grok.
Pas le texte intégral. L’adresse de la conversation, et surtout son titre, ce petit résumé que l’assistant génère tout seul pour ranger tes discussions. Il part chez Meta, TikTok, X et Google, accompagné du cookie publicitaire qui te suit déjà de site en site.
Des chercheurs de l’institut espagnol IMDEA Networks ont passé neuf assistants IA au banc de mesure, et la plupart laissent filer des morceaux de conversation vers des tiers. Voilà ce qu’ils ont mesuré, et voilà comment je garde mes échanges entre moi et le fournisseur que j’ai choisi. À toi d’adapter à tes outils.
Ce que des chercheurs ont mesuré
L’étude s’appelle « Prompt like a Butterfly, Sting like a Tracker ». Signée Oliveira et ses collègues, sous licence libre CC BY 4.0, elle paraîtra dans les actes de PoPETs 2027, la conférence de référence sur la protection de la vie privée.
- Neuf assistants, ChatGPT, Claude, Gemini, Grok, Le Chat de Mistral (rebaptisé Vibe fin mai), Perplexity, DeepSeek, Copilot et Meta AI, sur le web et dans leurs applis Android (sauf Gemini, dont les traces Android n’ont pas pu être extraites).
- Des conversations scénarisées en mai 2026, en invité, gratuit et payant, cookies acceptés puis refusés, en mode normal et incognito.
- Tout le trafic réseau enregistré, dans Chrome et sur Android, puis trié entre le service et les tiers.
Constat de base, les neuf contactent au moins un service de publicité ou de pistage.
124 domaines tiers au total, rattachés à 44 organisations, dont 34 font de la pub ou du pistage. Six clients web sur neuf laissent partir des morceaux de conversation, l’adresse, l’identifiant, le titre, parfois ton message ou une capture d’écran.
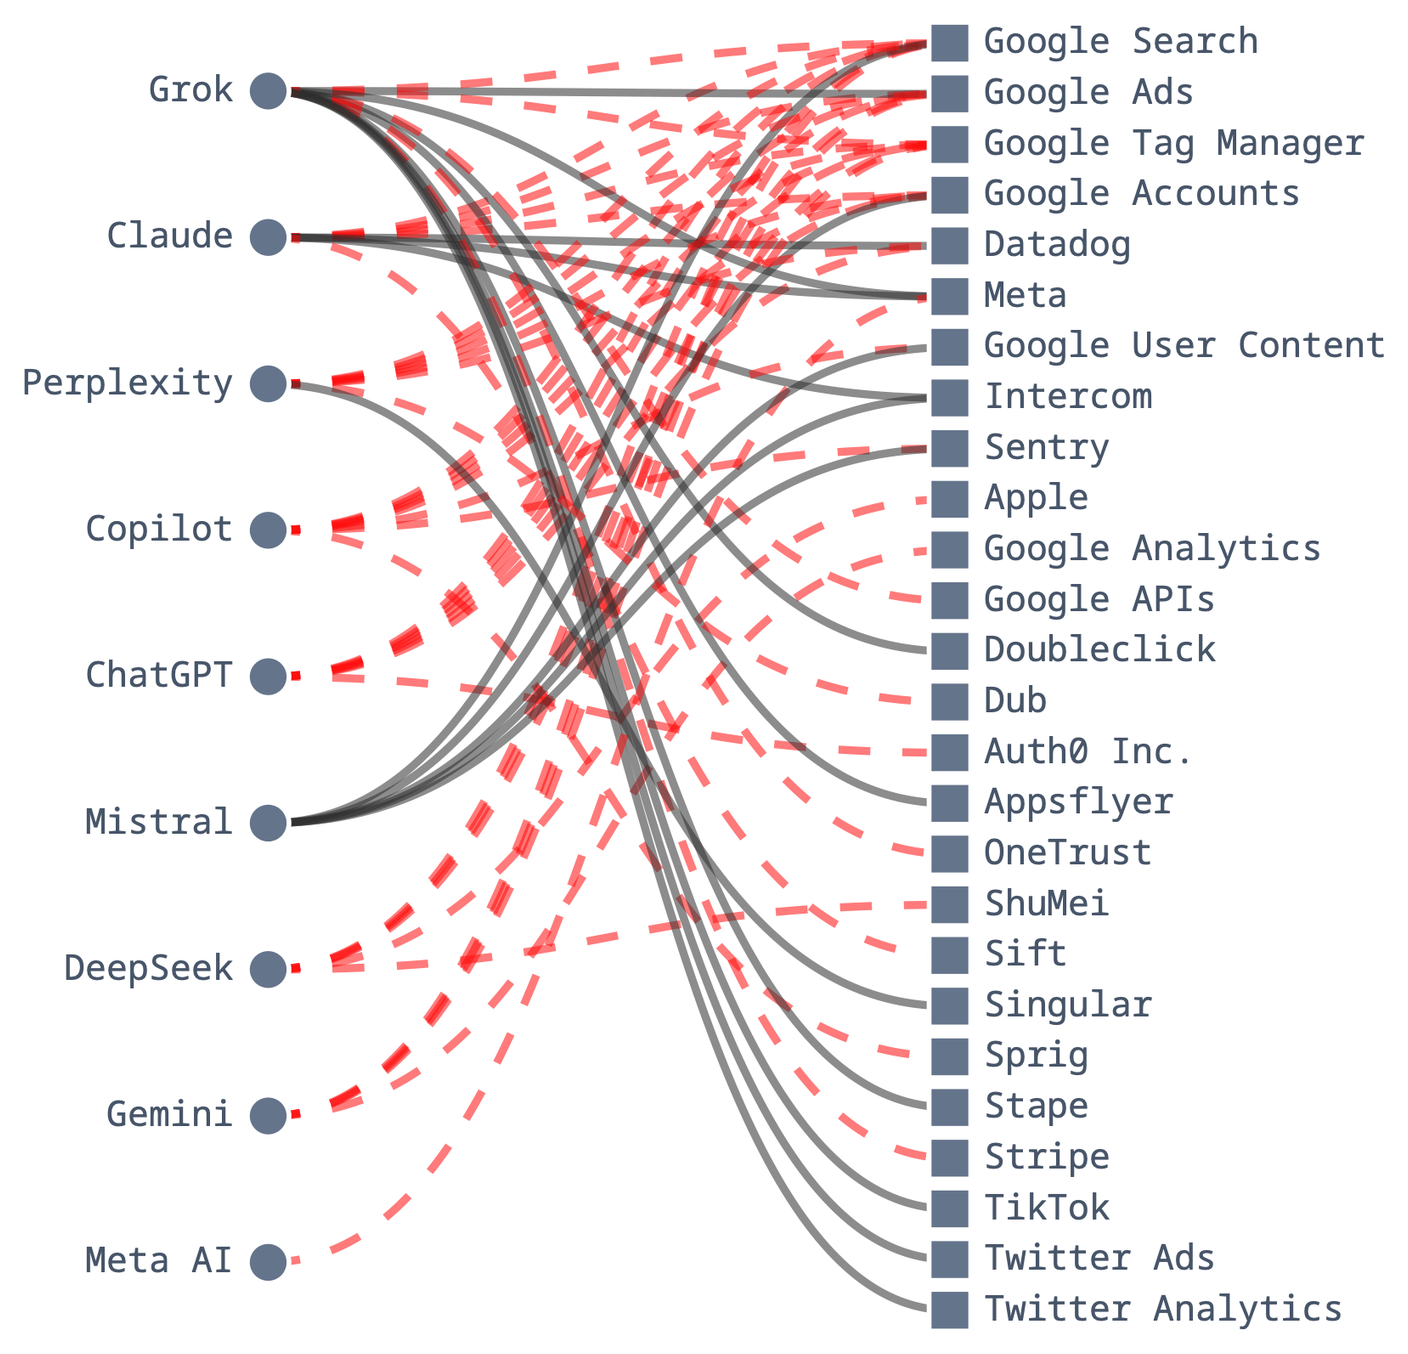
Sur le web. En pointillés, ce qui part même si tu refuses les cookies, en traits pleins ce qui attend ton accord. Graphique Oliveira et al., IMDEA Networks, CC BY 4.0, extrait recadré.
Sur Android, le décor change. Moins de régies publicitaires qu’en version web, davantage d’outils de mesure et d’attribution, ceux qui suivent d’où viennent les installations et ce que tu fais dans l’appli. Et pas de bandeau cookies, accepter les conditions d’utilisation suffit à tout activer.
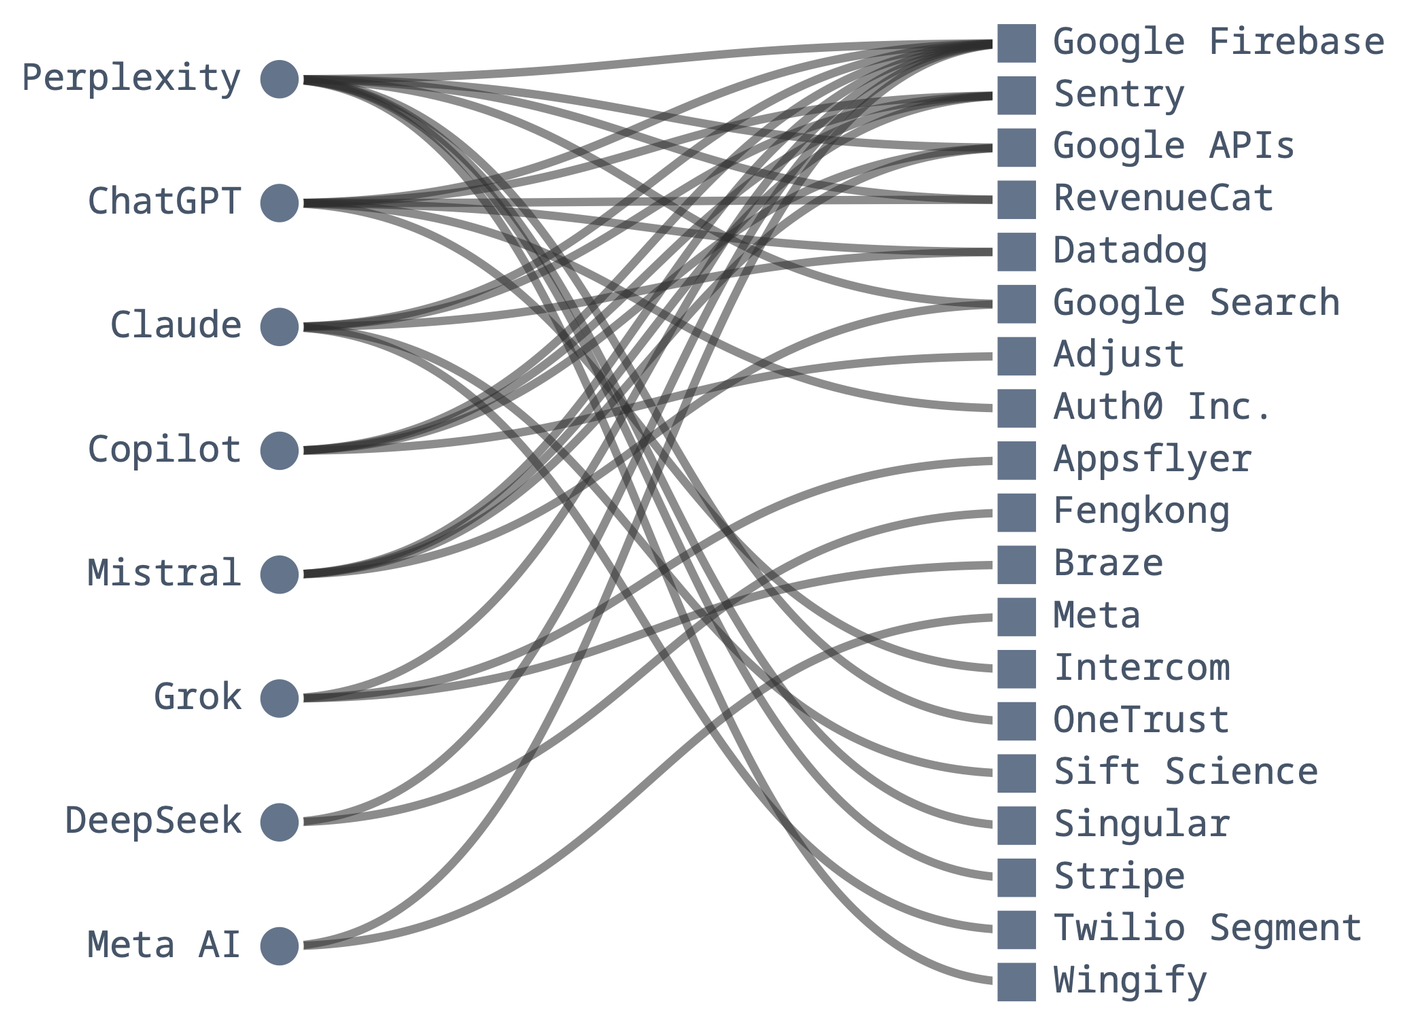
Sur Android, tout passe en traits pleins, puisque les conditions d’utilisation acceptées valent consentement. Graphique Oliveira et al., IMDEA Networks, CC BY 4.0, extrait recadré.
Une précision. Qu’un pisteur reçoive une donnée ne veut pas dire qu’elle est vendue, et l’étude ne prouve pas que Meta lit tes conversations. Elle montre que l’adresse et le titre arrivent chez lui, posés à côté du cookie qui sait déjà qui tu es. C’est déjà énorme, et franchement grave. À ton assistant, tu confies ce que tu ne taperais jamais dans un moteur de recherche.
Et le titre est le détail qui fait mal. Chaque conversation en reçoit un, généré automatiquement, qui résume tout. Pour une question sur les premiers symptômes de Parkinson, Grok a rangé la conversation sous « Early Parkinson’s Disease Symptoms ». C’est l’étiquette collée sur le dossier, personne n’a besoin de l’ouvrir pour savoir ce qu’il contient.
Chez Grok, Gemini et Le Chat, ce titre part chez les pisteurs. Et il ne fait pas dans la pudeur, pour une question immobilière, Grok comme Claude ont glissé le salaire dans le titre, « Mortgage affordability on $85k salary in NYC » chez Claude. L’étude n’a pas vu Claude envoyer ce titre, mais cookies acceptés, ce que son relais transmet ensuite aux régies échappe à toute mesure.
Le palmarès des bavards
Du plus bavard au plus discret, selon un classement subjectif qui n’engage que moi. L’étude ne classe pas les services. J’ai ordonné à partir de ses tableaux, en pesant ce qui part (adresse, titre, message, capture), vers qui (régie publicitaire ou simple outil de mesure), et si le refus des cookies y change quelque chose. Avec d’autres critères, l’ordre bougerait.
Grok, de xAI
Loin devant. Cookies acceptés, une seule conversation part vers sept pisteurs, Meta, TikTok, X et plusieurs services de Google, avec l’adresse et le titre. Une partie passe par un relais, un serveur intermédiaire monté avec les outils de Google, qui fait suivre lui-même à Meta et TikTok, invisible pour les listes de blocage qui ne connaissent pas cette adresse.
Le partage aggrave tout. Les liens sont publics par défaut. Quand quelqu’un ouvre une conversation partagée et accepte les cookies, son choix, pas le tien, Meta et TikTok reçoivent le titre et ta dernière question, et TikTok reçoit un aperçu en image de la conversation.
L’exemple publié montre une question sur un résultat de biopsie, « mon médecin a dit stade 2 ». Les liens pièges glissés par les chercheurs dans des conversations Grok ont été ouverts 70 fois, depuis 14 pays.
Seule consolation, sur le web, pour tes propres conversations, tout ce trafic attend ton acceptation des cookies. Refuser le coupe. Grok est le vrai bon élève du refus.
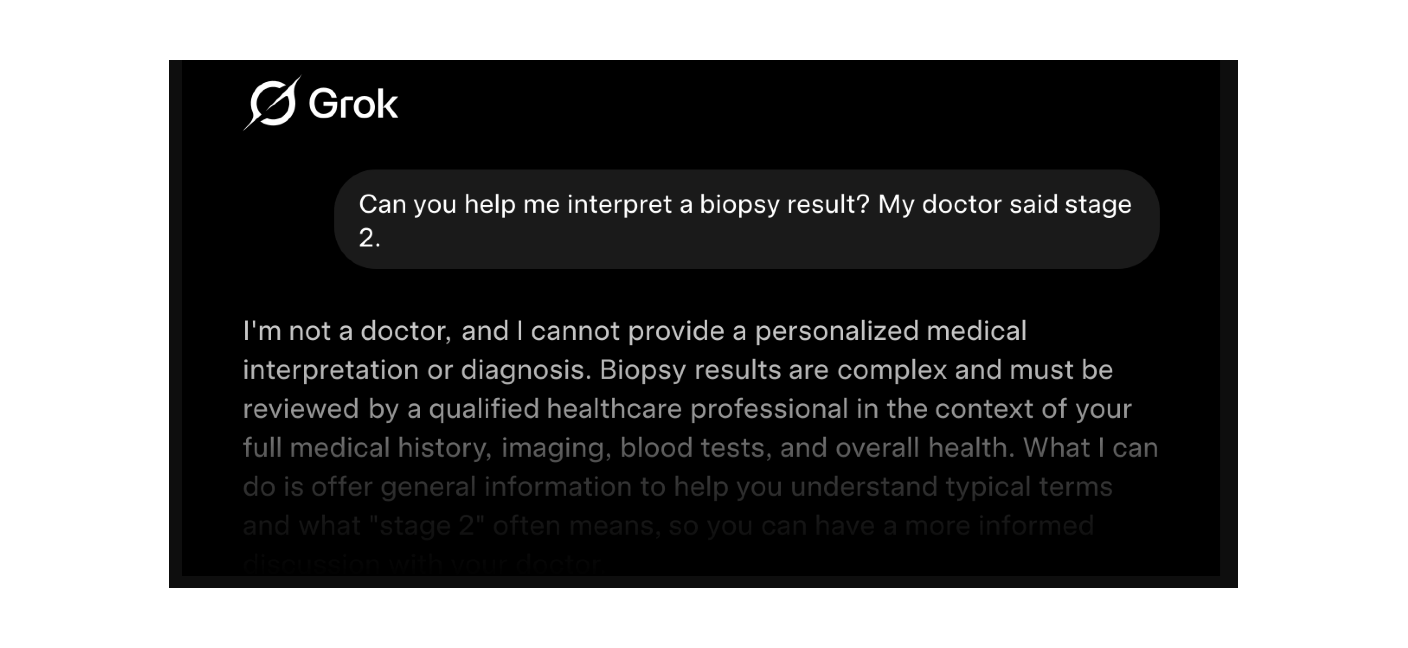
L’aperçu automatique d’une conversation Grok partagée, tel qu’il part chez TikTok. Image Oliveira et al., IMDEA Networks, CC BY 4.0, extrait recadré.
Perplexity
L’adresse de tes conversations et ton e-mail partent chez Datadog, un service de mesure de performance, même après refus des cookies. Son appli Android, en invité, transmet ton message à Wingify, un outil de tests A/B. Selon les chercheurs, Perplexity a cessé le 3 avril de transmettre ses adresses de conversation à des régies comme Meta, peut-être sous la pression d’une action en justice aux États-Unis. Les mesures de mai montrent encore des flux vers Datadog et Wingify.
Claude, d’Anthropic
L’identifiant de conversation part chez Datadog, l’adresse avec ton e-mail chez Intercom, l’outil derrière la bulle de support. Si tu acceptes les cookies, tes actions sur la page transitent en plus par un domaine d’Anthropic, puis ses serveurs les répercutent vers 11 plateformes publicitaires, dont Facebook, LinkedIn, TikTok et Google.
C’est le serveur du resto qui, une fois en cuisine, téléphone ta commande à onze traiteurs du quartier, et toi tu n’as rien entendu.
Refuser les cookies y coupe beaucoup, le pixel de Meta, Datadog et le relais vers les 11 plateformes. Sauf qu’Anthropic classe Intercom parmi les cookies « nécessaires », non refusables. Avec ce flux permanent, l’adresse de conversation et ton e-mail sont transmis dans tous les cas.
Le Chat (désormais Vibe), de Mistral
L’assistant français envoie l’adresse, le titre et ton e-mail à Intercom. Et aucun refus n’est possible, il faut accepter ses conditions d’utilisation et sa politique de confidentialité pour commencer, sans bouton pour dire non. Pour le champion français qu’on cite au rayon souveraineté, c’est un raté complet.
ChatGPT, d’OpenAI
L’adresse de tes conversations part chez Datadog, même après refus des cookies. Seul son plan payant mémorise durablement ton choix de cookies sur le web, et d’après l’étude, aucun service gratuit ne le fait.
Gemini, de Google
Le titre de la conversation part chez Google Analytics, même après refus des cookies. Google est ici éditeur et pisteur à la fois.
DeepSeek, Copilot et Meta AI
Pendant les mesures, aucun des trois n’a laissé partir l’adresse, le titre ou le contenu d’une conversation. Ça ne veut pas dire qu’ils ne parlent à personne.
- DeepSeek contacte Google Ads même après refus des cookies, et embarque deux services chinois peu documentés, Fengkong et ShuMei, associés à l’empreinte d’appareil, une façon de te reconnaître sans cookie.
- Copilot contacte lui aussi Google Ads après refus, et son appli Android transmet ton identifiant publicitaire à Adjust, un service qui mesure d’où viennent les installations d’applis.
- Meta AI envoie l’identifiant de ton téléphone Android… à Meta. Pas besoin de pisteur tiers quand l’éditeur est lui-même une régie.
Et l’étude prévient qu’elle mesure un minimum. Ne pas avoir vu de fuite ne garantit pas qu’il n’y en a pas.
Refuser les cookies ne suffit pas
Deux chiffres, et ils ne mesurent pas la même chose.
- Sur l’ensemble des pisteurs repérés, 80,8 % restent actifs après un refus des cookies non essentiels.
- Sur les 9 services en version gratuite, 4 laissent encore des pisteurs collecter après refus, soit 44,4 %. L’étude ne les nomme pas, d’après ses tableaux il s’agit de ChatGPT, Gemini, Perplexity et Claude. DeepSeek et Copilot contactent bien Google Ads après refus, mais n’entrent pas dans ce décompte.
Le bandeau disparaît, les flux de ChatGPT, Gemini et Perplexity continuent, et chez Claude celui d’Intercom aussi. Si tu acceptes, les relais côté serveur de Grok et de Claude passent en plus sous le radar des listes de blocage. Le refus reste utile, chez Grok il coupe tout ce qui touche à la conversation, chez Claude l’essentiel.
Ma parade
Le bandeau de cookies dépend de la bonne volonté du service. Le pare-feu sortant ne dépend que de toi. Je filtre à la sortie, puis j’ajoute quelques gestes sans outil.
Un pare-feu sortant, une liste et des règles ciblées
Un pare-feu sortant voit chaque connexion qu’une appli tente d’ouvrir et te laisse la refuser. Deux candidats sérieux sur Mac, Little Snitch (version 6.5, payant, avec un mode démo gratuit) et LuLu (gratuit et open source). Le duel complet est dans notre comparatif.
- Une liste de blocage tenue par des tiers, pour le gros du pistage connu. J’utilise HaGeZi Multi Light, plus de 130 000 domaines de pub, de pistage et de télémétrie, dans sa version allégée pour limiter la casse. Dans Little Snitch, « Add Blocklists… », dans LuLu, Settings > Lists.
- Des règles de refus par domaine, pour ce que la liste rate. Et elle en rate. Datadog et Intercom n’y figurent pas, alors que ce sont justement eux qui reçoivent les adresses de conversation chez ChatGPT, Claude, Perplexity et Le Chat. Sentry non plus. Ce sont ces règles que je détaille plus bas avec Claude.
Pour ces règles, le tableau 8 de l’étude recense les domaines de pub et de mesure que les assistants s’autorisent à charger, un potentiel plus qu’un trafic observé. Datadog n’y figure pas, mais c’est lui que l’étude a vu recevoir les adresses ou identifiants de conversation de ChatGPT, Claude et Perplexity. Je l’ajoute, avec les autres domaines d’Intercom, et Sentry.
googletagmanager.comgoogle-analytics.comgoogleadservices.comdoubleclick.netfacebook.netanalytics.tiktok.compixel-config.reddit.combat.bing.comintercom.io,intercomcdn.com,intercomassets.com,intercom.helpetintercom.comdatadoghq.com,browser-intake-datadoghq.com,browser-intake-us5-datadoghq.cometdatadoghq-browser-agent.comsentry.io
Datadog mérite quatre entrées, il éparpille sa collecte sur des domaines distincts. browser-intake-us5-datadoghq.com n’est pas un sous-domaine de datadoghq.com, et bloquer ce dernier seul laisse passer du trafic, je l’ai constaté sur mon Mac.
Bloquer Intercom fait disparaître la bulle de support des services qui l’utilisent, et intercom.help rend illisibles les centres d’aide que certains éditeurs hébergent chez lui. Ne bloque pas google.com ni facebook.com en entier dans une règle globale, tu casserais tes connexions de compte chez eux (si tu en as).
Une limite de LuLu, il ne filtre par nom de domaine que les applis qui passent par les outils réseau standards d’Apple. Safari en fait partie, mais pas toutes les applis. Et ces domaines viennent de l’étude et de mon moniteur, personne n’a publié de test montrant que les couper ne casse rien sur ces assistants. D’où la méthode qui suit, observer, couper, vérifier.
L’exemple de Claude Desktop, à adapter à tes applis
J’illustre avec l’appli Claude pour Mac, celle que j’utilise. Claude fait partie de l’étude, sur le web et sur Android. Son appli de bureau, elle, n’a pas été mesurée, et la méthode vaut pour toutes les applis.
Après avoir lu l’étude, j’ai regardé à qui parlait l’appli, et la télémétrie tierce sautait aux yeux. J’ai refusé Datadog, Intercom, Sentry et Google Tag Manager au pare-feu, et l’appli fonctionne tout à fait normalement.
La méthode tient en six temps.
- Observer. Ouvre le moniteur réseau de Little Snitch (Network Monitor), filtre sur l’appli Claude, utilise-la normalement dix minutes et note chaque domaine contacté.
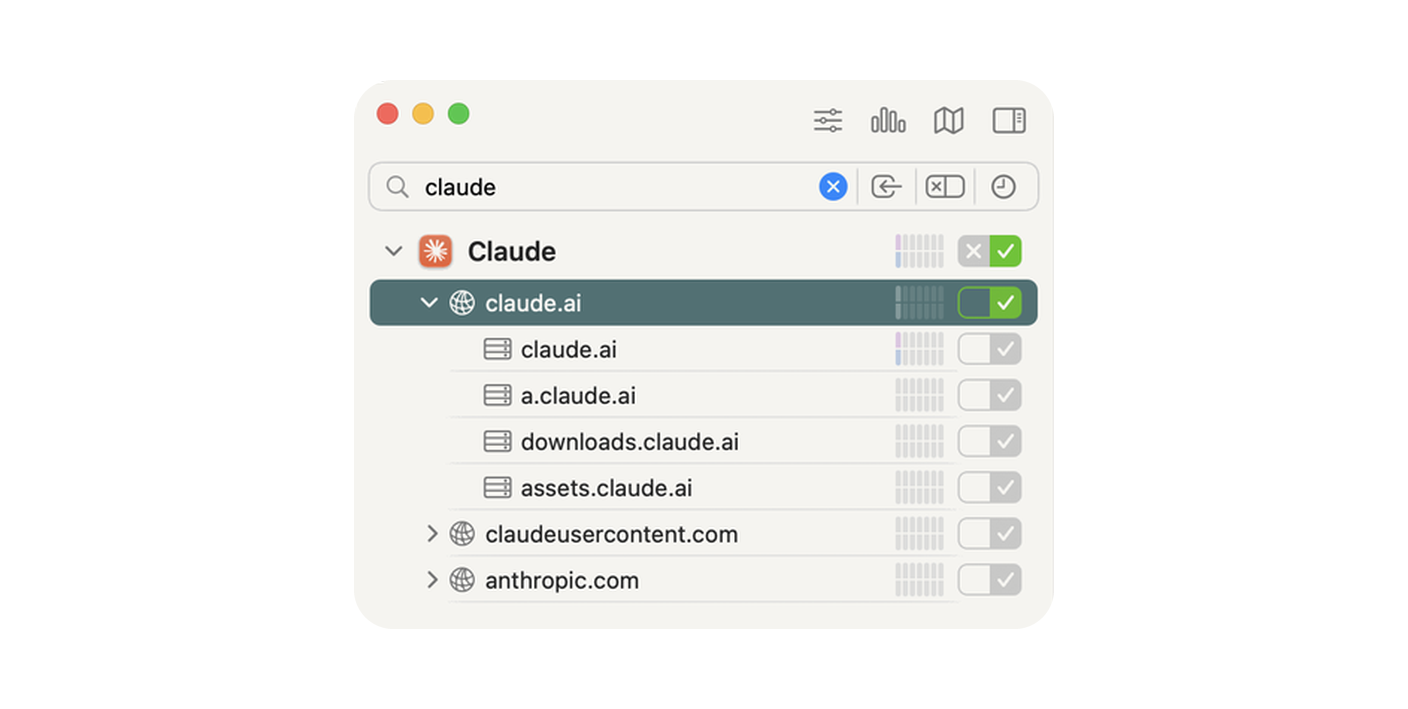
- Trier. D’un côté ce qui fait marcher l’appli (
claude.ai,api.anthropic.com), de l’autre la mesure de performance, le support, les rapports de plantage, le pistage. Dans sa documentation destinée aux entreprises qui passent par un cloud tiers, Anthropic range Sentry et Datadog dans sa télémétrie « essentielle ». Essentielle pour eux. Intercom et Google Tag Manager, eux, je les ai repérés moi-même au moniteur. - Refuser. Une règle limitée à l’appli, qui peut lister plusieurs domaines. Dans Little Snitch, bouton « + », action Deny, processus Claude, direction Outgoing, puis les domaines.
- Datadog, les quatre domaines listés plus haut
- Intercom,
intercom.ioetintercomcdn.com - Sentry,
sentry.io - Google Tag Manager,
googletagmanager.com - et chez moi
google.com, mais seulement pour l’appli Claude, qui n’a aucune raison d’y aller. Une règle limitée à une appli peut se permettre d’être bien plus dure qu’une règle globale.
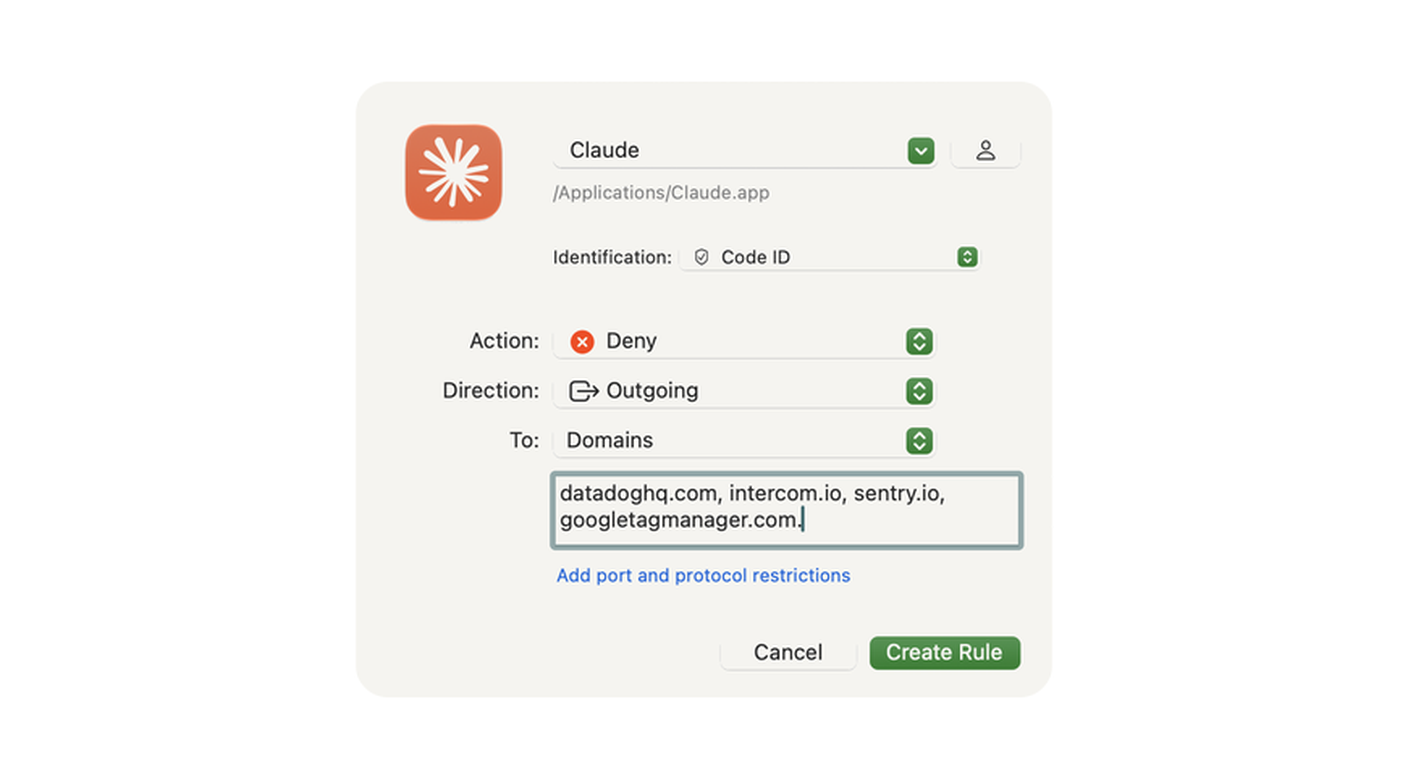
Capture partielle, ajoute les trois autres domaines Datadog et intercomcdn.com.
- Vérifier. Relance l’appli, ouvre une conversation, envoie un fichier. Si tout marche, tu gardes les règles. Tu perds le chat de support intégré et l’envoi des rapports de plantage. Si une fonction casse, retire le dernier domaine ajouté.
- Couper les interrupteurs. Dans les réglages de confidentialité du compte, désactive l’utilisation de tes conversations pour améliorer les modèles. Le pare-feu ne s’en charge pas.
- Adapter. Même méthode pour ChatGPT, Perplexity ou Gemini sur Mac. Leurs domaines diffèrent et personne n’en a publié l’inventaire, alors observe avant de bloquer.
Les gestes sans outil
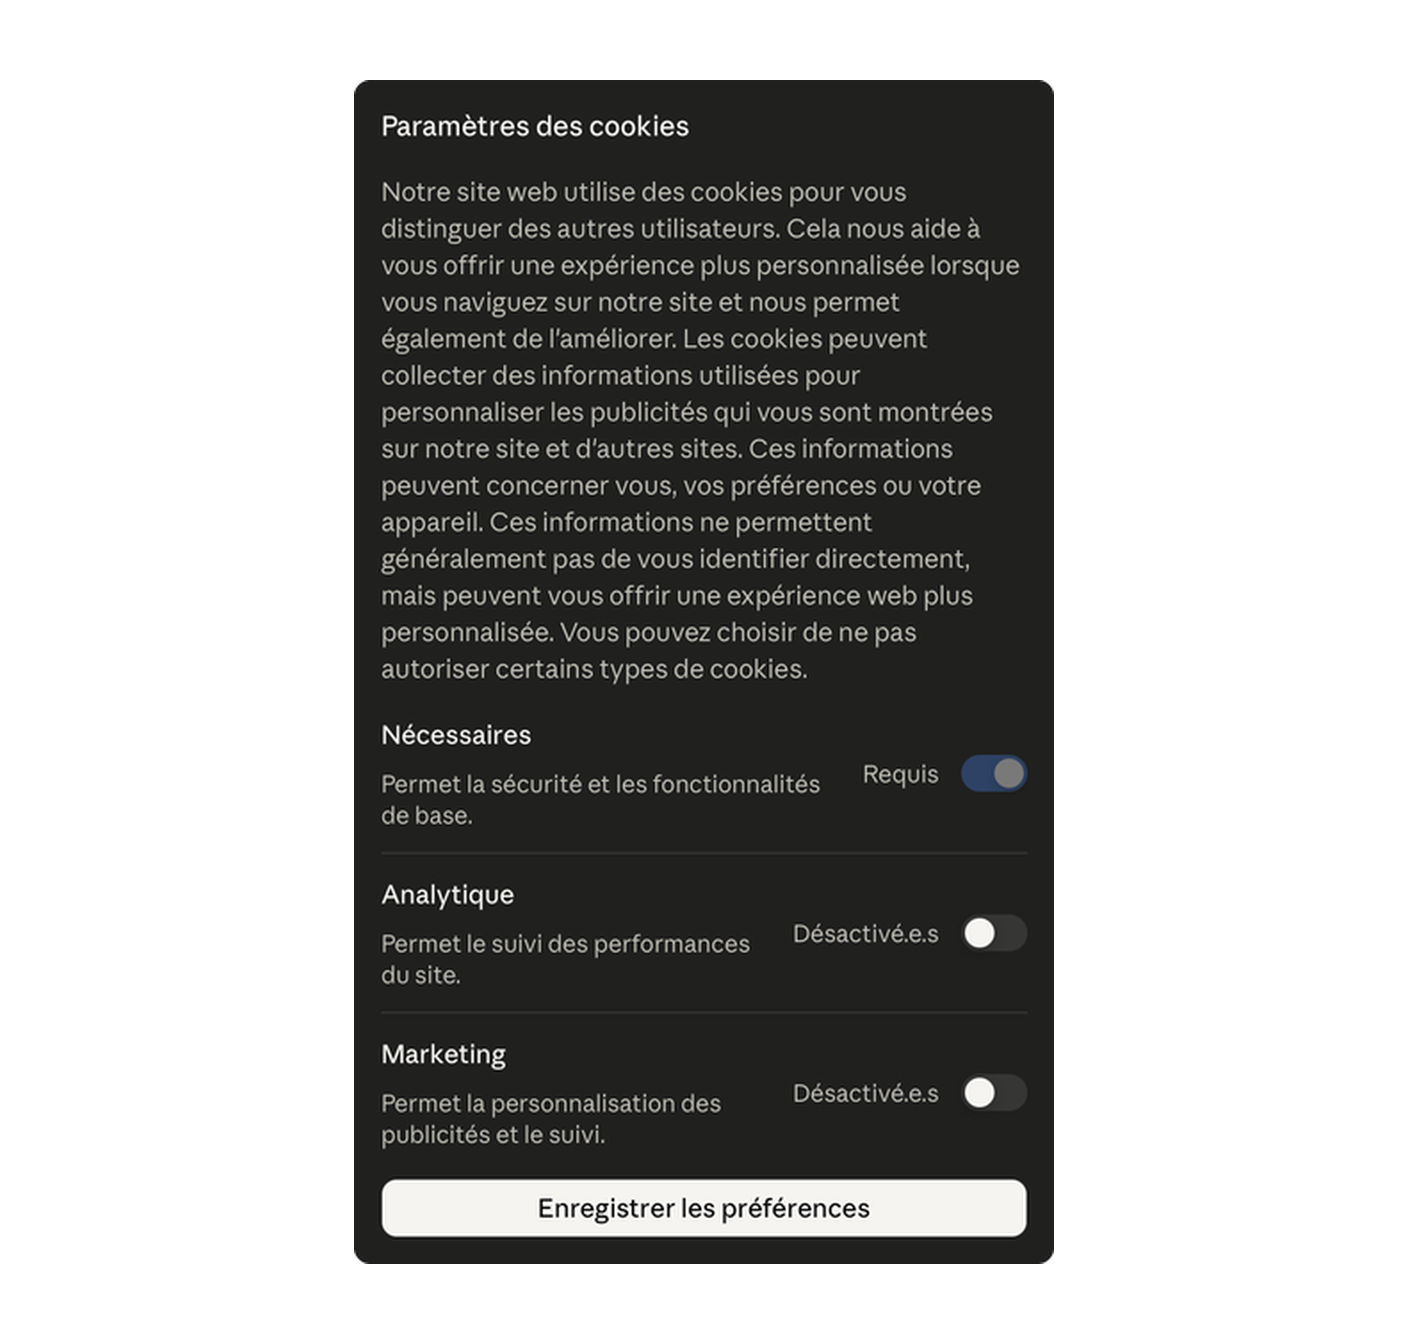
- Refuse les cookies là où ça coupe quelque chose, chez Grok et chez Claude surtout. En gratuit, nulle part ton choix n’est garanti dans la durée, vérifie-le de temps en temps.
- Ne partage jamais une conversation par lien. Partout où le partage existe, la conversation partagée se lit sans connexion. Et chez cinq assistants, neuf pisteurs au total reçoivent l’adresse des pages partagées.
- Chez Grok, vérifie dans les réglages que le partage public est coupé et supprime tes liens existants.
- Passe en mode incognito ou temporaire quand il existe. Il garde tes échanges hors de ton historique, pas hors des pisteurs. Des flux persistent en incognito chez la plupart, Grok en tête, mais aussi ChatGPT, Claude, Perplexity, Gemini et Le Chat.
- Garde le sensible pour toi. Santé, argent, juridique, évite d’en parler à un assistant en ligne. Même cookies refusés, la plupart laissent filer quelque chose, Le Chat ne te laisse même pas refuser, et un lien partagé échappe à ton propre refus.
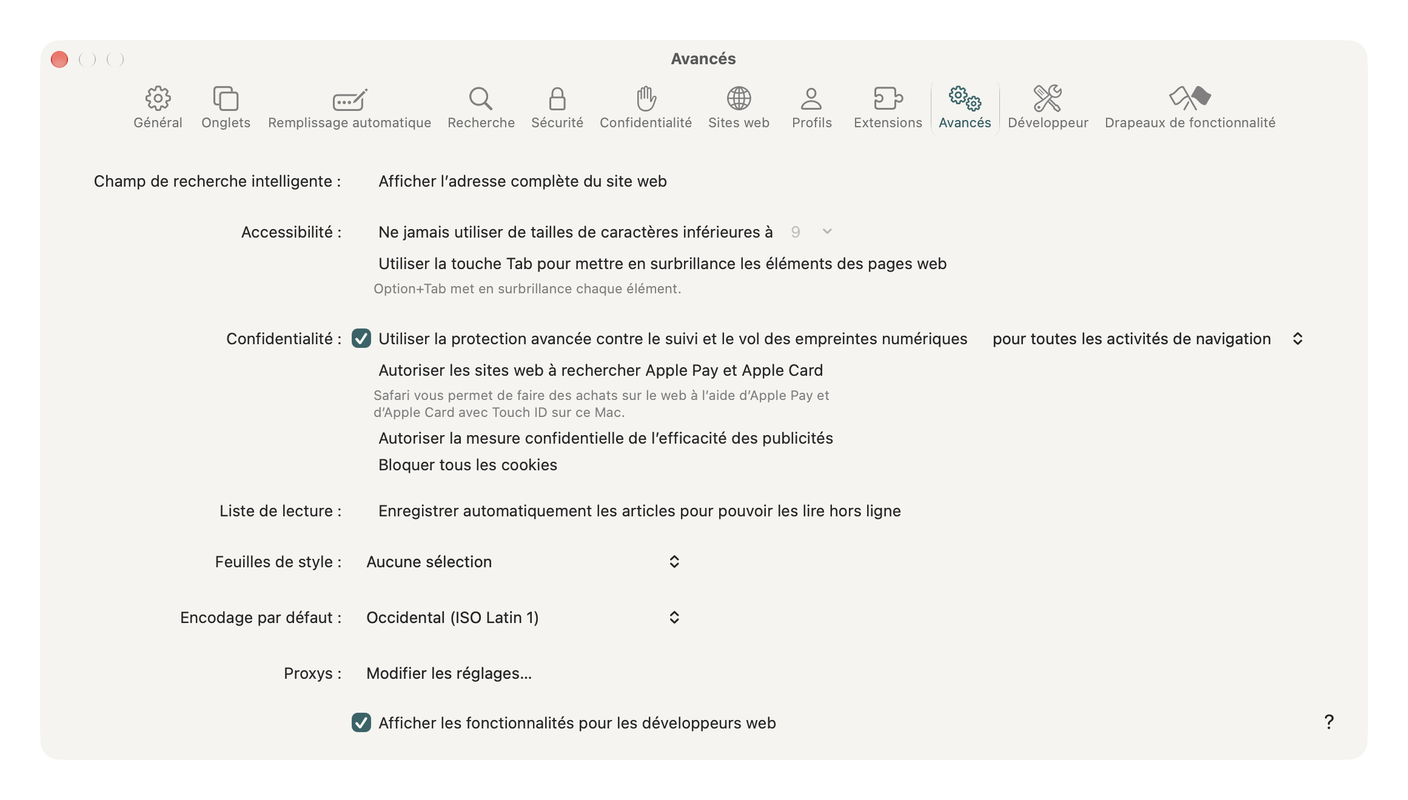
- Active la protection avancée de Safari pour toute la navigation. Safari > Réglages > Avancés, case « Utiliser la protection avancée contre le suivi et le vol des empreintes numériques », option « pour toutes les activités de navigation ». Elle bloque une partie des pisteurs côté navigateur, sans rien changer à ce que les serveurs se transmettent entre eux.
Ce que la parade ne couvre pas
Avec les bonnes règles, le pare-feu sortant coupe tout ce que ton Mac envoie lui-même aux pisteurs, relais côté serveur compris, puisque ton navigateur contacte d’abord le relais. Il suffit de viser aussi son domaine, que tu repères au moniteur. Quatre choses lui échappent quand même.
- Ce que le fournisseur fait chez lui de ta conversation. Il la reçoit forcément, c’est lui qui te répond.
- Ce qui transite par le domaine même du service. On ne le bloque pas sans couper le service.
- Ton iPhone. Little Snitch et LuLu protègent le Mac, pas le téléphone.
- Les domaines qui changent. Une règle juste aujourd’hui peut rater celui de demain, alors jette un œil au moniteur de temps en temps.
Les limites de l’étude, et la suite
L’étude a mesuré les sites web dans Chrome et les applis Android. Elle n’a testé ni Safari, ni les applis iPhone et iPad, ni les applis Mac. Sur mon Mac, j’ai regardé pour Claude. Dans Safari comme dans l’appli de bureau, j’ai vu passer Datadog et Intercom, les deux destinataires que l’étude relève chez claude.ai. Pour tes autres applis, à toi de regarder, moniteur réseau en main. Et les auteurs présentent leurs chiffres comme une borne basse, une photographie de mai 2026 sur des services qui changent chaque semaine.
Les suites restent minces. L’autorité espagnole de protection des données a porté le sujet devant ses homologues européens fin mai. Le Comité européen de la protection des données en a pris acte lors de sa plénière de juin, sans décision publique à ce jour. Et au 10 septembre, d’après les chercheurs, Grok exposait toujours ses conversations par des liens publics, sans réponse de xAI.
En résumé
Ton assistant IA n’a pas besoin d’un micro caché. Il embarque les mêmes pisteurs que n’importe quel site marchand, avec bien plus à perdre pour ta vie privée, et ta conversation voyage avec eux. Refuse les cookies là où ça sert, ne partage rien par lien, filtre à la sortie ce que tes applis racontent dans ton dos. Commence par celle que tu ouvres le plus, dix minutes de moniteur réseau suffisent pour savoir à qui elle parle.
À lire, Little Snitch vs LuLu, quel pare-feu sortant pour ton Mac
À lire, Google Ads et vrai chat Claude partagé vident tes credentials
Des termes techniques ? Consulte le glossaire.
Sources
L’étude et ses auteurs
- Prompt like a Butterfly, Sting like a Tracker, Oliveira et al., IMDEA Networks, à paraître dans PoPETs 2027, sous licence CC BY 4.0. La source de tous les chiffres de cet article.
- IMDEA Networks, l’institut de recherche espagnol qui a mené l’étude, sa présentation des premiers résultats en mai 2026.
Les autorités de protection des données
- AEPD, l’autorité espagnole, sa note du 27 mai 2026 qui porte le dossier devant ses homologues européens.
- EDPB, le Comité européen de la protection des données, le procès-verbal de sa plénière des 8 et 9 juin 2026, où il prend acte du rapport espagnol.
Les éditeurs eux-mêmes
- Anthropic, la liste de ses cookies, où Intercom figure parmi les cookies nécessaires.
- Anthropic, la télémétrie de Claude Desktop, qui détaille les services de rapports de plantage et de mesure utilisés par l’appli.
Les outils
- HaGeZi, les listes de blocage DNS tenues par la communauté, dont la Multi Light utilisée ici.
- Objective Development, l’éditeur autrichien de Little Snitch, sa documentation sur les listes de blocage.
- Objective-See, l’éditeur de LuLu, gratuit et open source.
- Apple, le guide de Safari sur la protection avancée contre le pistage et l’empreinte numérique.